Pentesting y análisis de vulnerabilidades en Panamá
Un pentest, o prueba de penetración, es una evaluación controlada y autorizada que intenta lo que intentaría un atacante, para demostrar qué brechas son reales, hasta dónde llegan y cómo corregirlas de forma efectiva.
Pruebas externas de infraestructura y de aplicaciones web
Pruebas internas de red: segmentación, VLAN hopping y escalamiento de privilegios
Evaluación de Active Directory y rutas de ataque hacia los activos críticos
Ejercicios de red team autorizados, con objetivos acordados
Pruebas controladas de resistencia sobre las plataformas que autorices
Análisis de vulnerabilidades recurrente (mensual o a demanda) con priorización
Retest para validar que cada corrección funciona
Es para ti si
Vas a publicar una aplicación nueva o un cambio importante
Quieres validar si tus controles detendrían una intrusión real
Debes demostrar pruebas periódicas a un regulador, un cliente o un auditor
Cómo lo hacemos
1
Reglas de enfoque
Firmamos el alcance, los horarios, las técnicas permitidas y los contactos de emergencia antes de empezar.
2
Reconocimiento y descubrimiento
Mapeamos lo que un atacante vería desde fuera o desde dentro de la red.
3
Pruebas manuales y explotación controlada
Encadenamos debilidades para demostrar el impacto real, no solo para listar alertas de una herramienta.
4
Reporte y retest
Entregamos evidencia reproducible y, cuando corriges, volvemos a probar para confirmarlo.
Qué recibes
Informe ejecutivo
Informe técnico con evidencia reproducible y severidad CVSS
Rutas de ataque confirmadas
Plan de remediación priorizado
Retest con comparación entre evaluaciones
Marcos y metodologías
PTES
OWASP WSTG
NIST SP 800-115
OSSTMM
CVSS
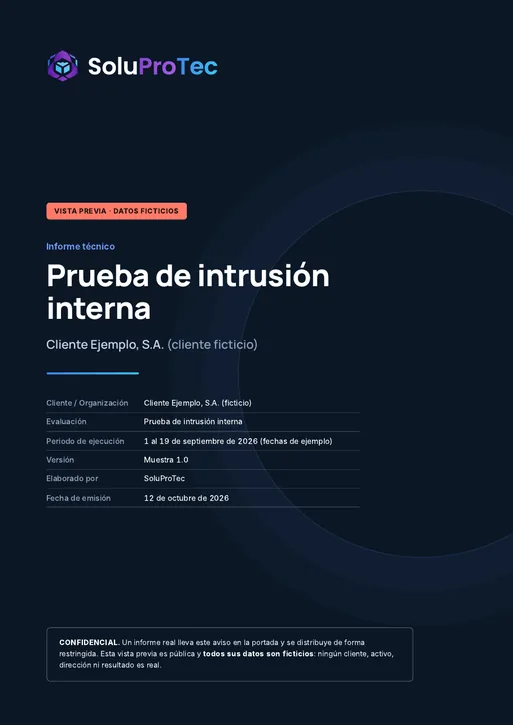
Así se ve el informe que entregamos
Un informe técnico de muestra de una prueba de intrusión interna, con datos 100 % ficticios. Mira la vista previa o pide el informe completo para ver cómo presentamos los hallazgos, su gravedad y qué corregir primero.
Resumen ejecutivo para la dirección, con la cadena de ataque principal.
Una ficha por hallazgo: puntuación CVSS, pasos para reproducirlo, evidencia y cómo corregirlo.
Hoja de ruta por prioridad, con el criterio de cierre para validar cada corrección.
El informe completo (25 páginas) se envía por correo electrónico. Cada solicitud la revisa nuestro equipo y respondemos en un día hábil.
Vista previa: PDF · 6 páginas · 600 KB · Se abre en una pestaña nueva
Todo el contenido es ficticio: ningún cliente, activo ni resultado es real.
Experiencias relacionadas
Agrupamos experiencias sin identificar a los clientes ni publicar datos sensibles. Los resultados corresponden a los alcances documentados de cada trabajo.
Las aplicaciones evaluadas necesitaban contrastar sus controles de autenticación, comunicaciones, almacenamiento y componentes de software.
Resultados
Debilidades de controles móviles documentadas.
Observaciones separadas por plataforma y aplicación.
Prioridades de corrección entregadas para seguimiento.
Identidades reservadas
Ver expediente
Preguntas frecuentes
¿Qué es un pentest?
Un pentest, o prueba de penetración, es una evaluación autorizada en la que se intenta vulnerar tus sistemas con las técnicas que usaría un atacante, para demostrar qué brechas son reales y cómo corregirlas. Se hace con un alcance acordado por escrito y termina en un informe con evidencia reproducible y un plan de remediación priorizado.
¿Hacen pentest en Panamá?
Sí. Hacemos pruebas de penetración externas e internas desde Panamá, bajo reglas de enfoque firmadas, con evidencia reproducible, un plan de remediación priorizado y retest para validar cada corrección.
¿El pentesting puede afectar mis sistemas?
Las pruebas se ejecutan bajo reglas de enfoque firmadas: alcance, horarios, técnicas permitidas y contactos de emergencia. Las pruebas de resistencia solo se hacen sobre los sistemas y en las ventanas que tú autorices.
¿Qué diferencia hay entre análisis de vulnerabilidades y pentesting?
El análisis de vulnerabilidades detecta y prioriza debilidades conocidas, con herramientas y validación. El pentesting va más allá: encadena debilidades y las explota de forma controlada para demostrar el impacto real.
¿Qué es el hacking ético?
Es probar tus sistemas con las técnicas que usaría un atacante, pero con autorización escrita, alcance acordado y un informe de resultados. El pentesting, o prueba de penetración, es su forma más habitual.
¿Incluye retest?
Sí. La validación posterior de cada corrección forma parte de nuestro proceso, de diagnóstico a validación.